
Security
Plugin
vibe-pentest
vibe-pentest is a Claude Code plugin with 1 hand-picked skill, indexed on Flowy in the Security category.

Plugin Signal52/100Fair
maintained86
capable14
documented50
adopted54
Install
$ npx -y skills add ok-helloworld/vibe-pentest --agent claude-code
Stats
354
Stars
39
Forks
Active
Maintenance
Python
Language
AGPL-3.0
License
27d ago
Last commit
5mo ago
Created
18h ago
Added
What's inside
README
Vibe Pentest
当前版本:v1.0.32
Vibe Pentest(氛围渗透)是一款模拟人类安全专家思维挖掘漏洞的 AI 渗透测试工具,采用多 Agent 并行执行架构,能够对 Web 应用、API、管理后台等进行全面的黑盒渗透测试(包括业务逻辑漏洞评估),输出稳定可靠的安全报告,并提供可落地的整改建议。
最适合安全服务公司与个人白帽子的 AI 渗透测试工具。内置白帽子职业操守约束,全程遵循最小影响原则:获得有效证据后即停止不必要的重复利用、扩散操作。具备创新独特的“低影响高回报渗透模式”、深入挖掘漏洞的“标准模式”。
目录
- 流程示意图
- 提示词示例(强烈推荐使用)
- 三分钟教学视频
- 三步骤快速安装
- 环境运行依赖
- 工作目录与报告输出
- HTTP 代理配置(可选)
- 自定义 POC 与指纹规则(可选)
- 免责声明
流程示意图
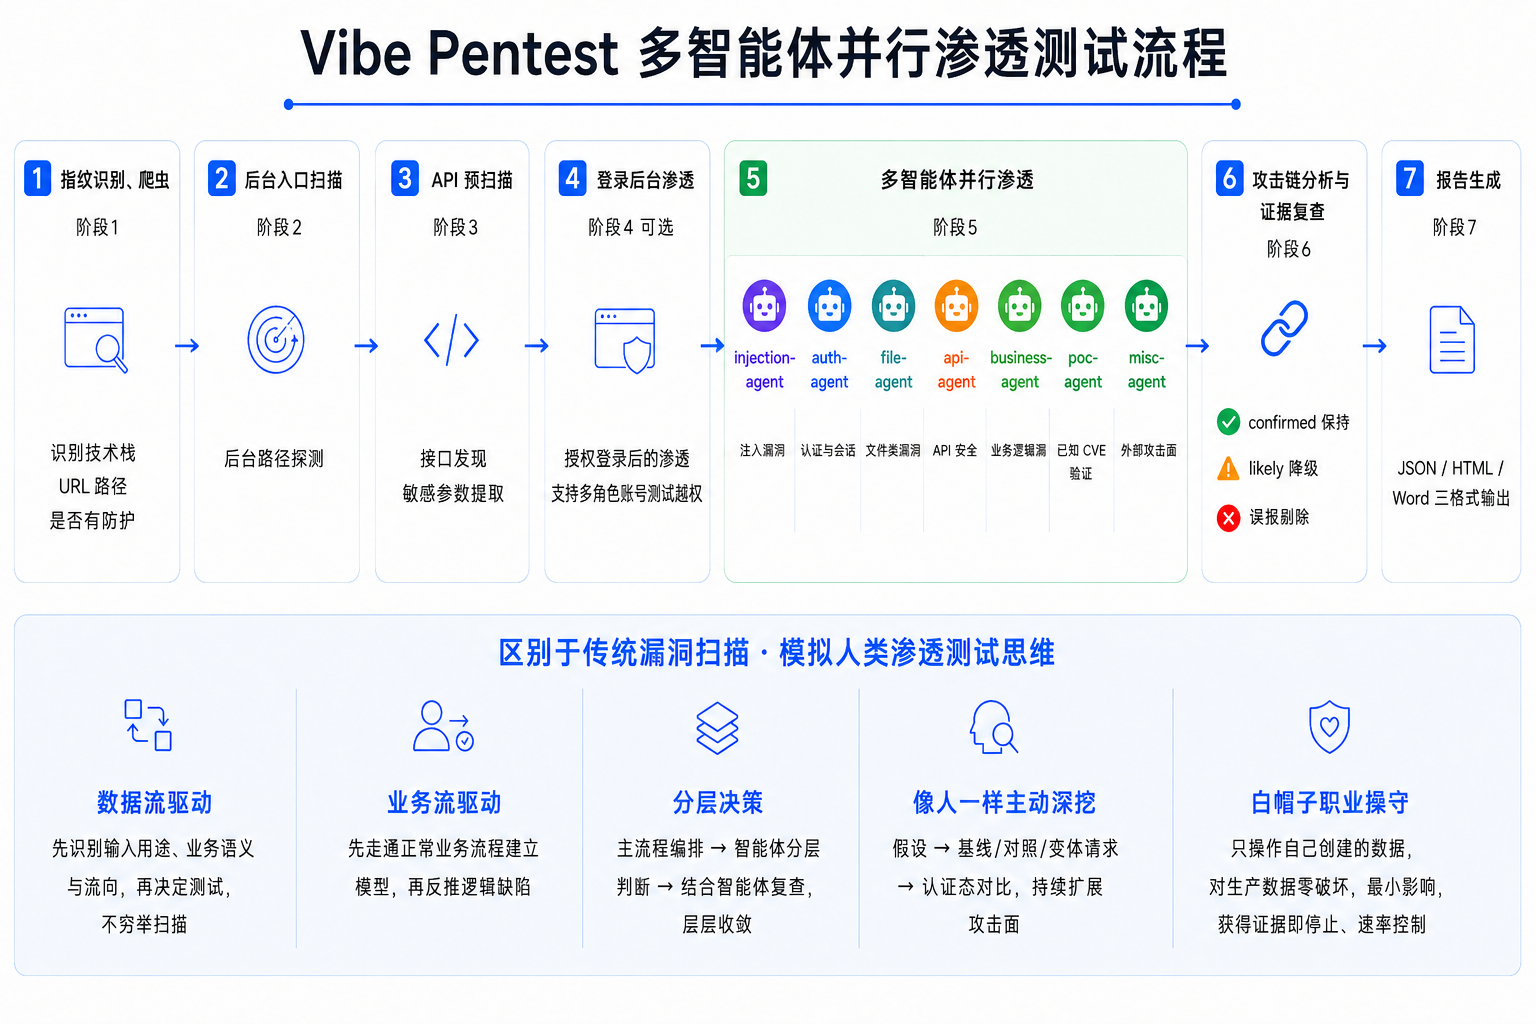
提示词示例(强烈推荐使用)
Agent 选择参考
使用 AI 智能体软件调用本技能,即可开启氛围渗透(Vibe Pentest),会自动创建多个不同角色分工的 Agent 自动挖掘漏洞,子 Agent 详细定义可参考 references/sub_agents。
| Agent | 检测方向 | 何时可跳过 |
|---|---|---|
| injection-agent | SQLi、XSS、SSRF、RCE、SSTI 等注入类漏洞 | 不建议跳过,大部分 Web 应用均需检测 |
| poc-agent | 基于指纹匹配已知 CVE/POC 验证 | 不建议跳过,指纹识别后可自动匹配已知漏洞,投入产出比高 |
| api-agent | API 安全、BOLA/BFLA、隐藏接口、过度数据返回 | 不建议跳过,现代 Web 应用普遍暴露 API 接口,未授权访问和越权是最高频的攻击面 |
| auth-agent | 认证绕过、暴力破解、会话管理、CSRF、用户枚举 | 不建议跳过,有登录/鉴权功能就必须检测 |
| file-agent | 文件上传/下载/包含、路径穿越、Zip Slip | 无文件操作(上传/下载/导入/预览)的纯数据应用可跳过 |
| business-agent | 业务逻辑绕过、竞态条件、价格篡改、优惠券滥用 | 无交易/订单/支付/积分/配额的信息展示类站点可跳过 |
| misc-agent | 安全头缺失、开放重定向、点击劫持、CORS | 不关注中低危信息类问题时可跳过 |
1. 低影响高回报渗透模式(可批量渗透)
- 如果担心 AI 渗透影响目标,又想尽可能发现高价值漏洞,可以选择三种对目标系统影响较小的渗透 Agent,具体提示词如下。
- 这种模式可以一次批量渗透多个目标,但建议一次任务会话建议不超过 10 个目标,因为大模型上下文有限,不建议一次任务会话太多目标,影响渗透效果。
使用 vibe-pentest 对以下目标进行渗透测试:

目标 URL:
`https://example1.com`
`https://example2.com`

授权声明: 已获得用户授权,授权范围包含以上目标全部接口和页面

本次启用的子 Agent(共 3 个):
- api-agent(API 安全检测,优先挖掘潜在高风险 API)
- auth-agent(认证绕过检测与可暴力破解风险分析,不执行暴力破解)
- poc-agent(已知漏洞 POC 验证,禁止使用任何可能影响目标系统正常运行的 POC)

总原则:
1. 仅启动上述指定的 3 个子 Agent 并行渗透,所有子 Agent 必须主动深挖,不得等我提示。
2. 使用 `scripts/run_gospider.py` 调用 GoSpider 爬虫(GoSpider 须在沙箱外运行),爬虫运行结束后,须查看爬虫状态文件 `gospider_status.json`,只有 `status = completed` 才能进入下一步。
3. 不允许因为测试失败就直接停止,需要基于失败原因尝试 2-3 次绕过检查。
4. 只允许 `poc-agent` Agent 联网搜索 POC,禁止使用任何可能影响目标系统正常运行的 POC。
5. `auth-agent` Agent 只需检测认证绕过漏洞,以及是否存在可被暴力破解风险,不用检测其它漏洞以及执行暴力破解。
6. 未列出的 Agent 不启用,对应的漏洞类型不做检测,报告中也不需要出现这些 Agent 的章节。

白帽子职业操守:允许对测试过程中由自己创建的数据、上传的文件和插入的记录进行删除、修改、恢复和清理,以验证相关安全风险;禁止破坏原始业务数据、真实用户账号与会话、生产数据或超出验证目的的业务对象;所有测试行为应遵循最小影响原则,在获得有效证据后停止不必要的重复利用和扩散操作。

请按 vibe-pentest 流程执行:
Phase 0 指纹识别 → Phase 0.5 后台入口扫描 → Phase 1 API 预扫描 → Phase 2 浏览器登录提取凭证(如提供账号) → Phase 3 GoSpider 爬虫 → Phase 4 数据清洗 → Phase 4.5 指纹汇总 → Phase 5 使用脚本(`prepare_agent_findings.py`)预生成骨架文件 + 分发已启用的子 Agent 并行渗透测试 → Phase 6 调用本技能现有脚本生成报告(`generate_report.py`、`generate_html.py`、`generate_word.py`) → 最后把 HTML 和 Word 输出到本次任务的 workspace_{YYYYMMDD_HHmmss}/,并进行格式检查。
2. 标准渗透模式(使用 6 种常用 Agent)
- 标准渗透模式,建议一次任务会话只渗透一个站点,可以更好的保证渗透效果。(misc-agent 一般只检出低危漏洞,标准渗透可跳过)
- 如果有测试账号,渗透过程会自动弹出浏览器,您手工输入账号密码(输入后等浏览器自动关闭),即可进行登录后的渗透测试;如果没有测试账号,以下提示词可以删除掉相关内容。
使用 vibe-pentest 对以下目标进行渗透测试:

目标 URL: https://example.com
授权声明: 已获得用户授权,授权范围包含以上目标全部接口和页面

测试账号(只测试 1 个角色):
1. 角色:管理员
   账号:admin
   密码:123456
登录方式:你调用 `scripts/extract_credentials.py` 打开浏览器,我手动输入账号密码登录

本次启用的子 Agent(共 6 个):
- api-agent(API 安全检测)
- injection-agent(注入漏洞检测)
- file-agent(文件上传漏洞检测)
- business-agent(业务逻辑类漏洞检测)
- auth-agent(认证与会话检测,暴力破解总次数 120 次)
- poc-agent(已知漏洞 POC 验证,禁止使用任何可能影响目标系统正常运行的 POC)

总原则:
1. 仅启动上述指定的 6 个子 Agent 并行渗透,所有子 Agent 必须主动深挖,不得等我提示。
2. 使用 `scripts/run_gospider.py` 调用 GoSpider 爬虫(GoSpider 须在沙箱外运行),爬虫运行结束后,须查看爬虫状态文件 `gospider_status.json`,只有 `status = completed` 才能进入下一步。
3. 不允许把"发现入口"当成完成;必须继续测试同功能族下的二级、三级动作、隐藏参数、批量操作、详情页、导出页、删除页、上传页、预览页、恢复页等。只要有功能入口,就必须做对应漏洞测试,不能因为看起来普通就跳过。
4. 不允许因为测试失败就直接停止,需要基于失败原因尝试 2-3 次绕过检查。
5. 只允许 `poc-agent` Agent 联网搜索 POC,禁止使用任何可能影响目标系统正常运行的 POC。
6. 未列出的 Agent 不启用,对应的漏洞类型不做检测,报告中也不需要出现这些 Agent 的章节。

白帽子职业操守:允许对测试过程中由自己创建的数据、上传的文件和插入的记录进行删除、修改、恢复和清理,以验证相关安全风险;禁止破坏原始业务数据、真实用户账号与会话、生产数据或超出验证目的的业务对象;所有测试行为应遵循最小影响原则,在获得有效证据后停止不必要的重复利用和扩散操作。

请按 vibe-pentest 流程执行:
Phase 0 指纹识别 → Phase 0.5 后台入口扫描 → Phase 1 API 预扫描 → Phase 2 浏览器登录提取凭证(如提供账号) → Phase 3 GoSpider 爬虫 → Phase 4 数据清洗 → Phase 4.5 指纹汇总 → Phase 5 使用脚本(`prepare_agent_findings.py`)预生成骨架文件 + 分发已启用的子 Agent 并行渗透测试 → Phase 5.5 攻击链分析 → Phase 5.6 漏洞证据复查 → Phase 6 调用本技能现有脚本生成报告(`generate_report.py`、`generate_html.py`、`generate_word.py`) → 最后把 HTML 和 Word 输出到本次任务的 workspace_{YYYYMMDD_HHmmss}/,并进行格式检查。
三分钟教学视频
AI 渗透过程中,要确保智能体软件会调用多个不同角色分工的 Agent 并行渗透,否则会影响渗透质量和效率。
视频包含智能体软件安装介绍、多 Agent 并行渗透演示:氛围渗透(Vibe Pentest)3 分钟使用教程
三步骤快速安装
-
安装 AI 智能体软件(已安装可忽略)
优先推荐编程类智能体软件:Qoder、Zcode、DeepSeek Harness、Claude Code、OpenCode 等
注意:codex、workbuddy 不太兼容 AI 渗透测试过程中并发多 Agent 的能力
-
手工安装
Git代码管理软件工具请先手工安装
Git工具,方便后续从代码仓库克隆技能、以及自动更新技能。Git工具官方下载地址:git-scm.com。 -
输入提示词,让 AI 智能体软件自动安装本技能和环境依赖
Git安装完成后,在 AI 智能体软件中直接发送下面这段提示词即可:帮我安装 vibe-pentest skill(包括环境运行依赖),仓库地址:https://gitee.com/ok-helloworld/vibe-pentest
环境运行依赖
Git
强烈推荐先安装 Git,并使用 git clone 获取本项目,不要使用网页下载 ZIP 压缩包的方式使用项目。
推荐优先从 Gitee 克隆,访问更顺畅:
git clone https://gitee.com/ok-helloworld/vibe-pentest
推荐原因:
- 只有 Git 仓库方式才能配合项目内的自动更新机制,持续获取最新的技能规则、脚本能力和参考资料
- 这样可以让 AI 智能体持续获得最新的渗透测试流程、检测方法和能力增强
Python
建议使用 Python 3.10+
先安装 Python 依赖:
pip install -i https://pypi.tuna.tsinghua.edu.cn/simple python-docx matplotlib requests urllib3 httpx charset-normalizer chardet playwright PySocks socksio pyyaml mmh3
再安装 Playwright 浏览器依赖,遇到复杂验证码可以调用脚本手工输入账号密码:
playwright install chromium
如果下载卡住或过慢,先切换到国内镜像再安装:
# Linux/macOS
export PLAYWRIGHT_DOWNLOAD_HOST=https://cdn.npmmirror.com/binaries/playwright
# Windows PowerShell(Windows CMD 用 set)
$env:PLAYWRIGHT_DOWNLOAD_HOST="https://cdn.npmmirror.com/binaries/playwright"

playwright install chromium
爬虫组件
默认不内置 GoSpider 爬虫二进制;可直接运行 scripts/run_gospider.py 自动下载对应当前运行环境的 GoSpider 爬虫版本:
python scripts/run_gospider.py --download-only
工作目录与报告输出
本技能的所有输出都会写入到当前工作目录下的 workspace_{YYYYMMDD_HHmmss} 文件夹,最终报告位于 workspace_{YYYYMMDD_HHmmss}/report_result/。
每次任务会自动使用独立的工作目录,不同任务的中间文件与最终报告互不覆盖。
若智能体能按照 Skill 正常执行,创建多 Agent 进行渗透测试,最终会生成格式规范的渗透测试报告。当前仓库中的报告样例 Report_Template_pikachu_v1.0.html 即使用 Qoder + DeepSeek V4 Pro 跑出的实际效果示例。
HTTP 代理配置(可选)
本工具支持在指纹探测、API 探测、后台扫描和渗透测试阶段使用代理配置(爬虫除外),支持 HTTP/HTTPS 代理和 SOCKS5 隧道。合理使用代理可以降低高频请求导致的封 IP、限流或访问受限等影响。
- 默认不走代理
- 代理配置默认读取
config/http_test.json - 具体配置说明见 config/proxy_usage.md
自定义 POC 与指纹规则(可选)
本工具默认自带部分 POC 和指纹规则,同时支持自定义,以扩展对特定产品/漏洞的检测能力。
- 支持自动联网搜索 POC,默认参考来源主要为 GitHub;如需追加自定义搜索源,请参考 pocs/POC_SEARCH_SOURCES_USER.md,并确保运行环境可访问这些来源
- 支持自定义 POC,详见 pocs/README.md
- 支持自定义指纹规则,详见 scripts/fingerprints_rules/README.md
指纹 → POC 联动机制
须注意,自定义指纹与自定义 POC 是联动关系。
poc-agent 会读取指纹识别结果(fingerprint.json 的 tech_stack 字段),提取产品名作为关键字,并在 POC 目录中搜索匹配的 POC YAML 文件,只对目标发送匹配的 POC 请求。
免责声明
本技能旨在帮助安全研究人员、渗透测试人员和 IT 专业人员在获得明确授权的情况下进行安全评估和漏洞研究。
使用本工具即表示您同意:
- 仅在您拥有明确书面授权的系统上使用此工具
- 遵守所有适用的法律法规和道德准则
- 对任何未经授权的使用或滥用行为承担全部责任
- 不会将本工具用于任何非法或恶意目的
开发者不对任何滥用行为负责! 请确保您的使用符合当地法律法规,并获得目标系统所有者的明确授权。
File tree
FAQ
vibe-pentest is a Claude Code plugin with 1 hand-picked skill, indexed on Flowy in the Security category. Install it with the command on its page. It includes vibe-pentest. Its skills do not fire on their own yet. Request auto-invocation to have Flowy route them as you prompt. Free and open source.
- What is vibe-pentest?
- 当前版本:v1.0.32 Vibe Pentest(氛围渗透)是一款模拟人类安全专家思维挖掘漏洞的 AI 渗透测试工具,采用多 Agent 并行执行架构,能够对 Web 应用、API、管理后台等进行全面的黑盒渗透测试(包括业务逻辑漏洞评估),输出稳定可靠的安全报告,并提供可落地的整改建议。 最适合安全服务公司与个人白帽子的 AI 渗透测试工具。内置白帽子职业操守约束,全程遵循最小影响原则:获得有效证据后即停止不必要的重复利用、扩散操作。具备创新独特的“低影响高回报渗透模式”、深入挖掘漏洞的“标准模式”。
- How do I install vibe-pentest?
- Run these in Claude Code: npx -y skills add ok-helloworld/vibe-pentest --agent claude-code. Then prompt normally.
- Does vibe-pentest auto-invoke its skills?
- Not yet. It is indexed on Flowy as a plain plugin. Request auto-invocation on its page and Flowy will route its skills for you as you prompt.
- Is vibe-pentest free?
- Yes. Flowy is free and open source, with nothing gated. You can read every skill in full before you install.
Is this plugin yours?
Claim it with GitHubSubmit a pluginPromote it